Текст первый:
Кибербезопасность
Кибербезопасность помогает защищать компьютеры, серверы, сайты и данные от различных цифровых угроз. Для бизнеса это особенно важно, поскольку потеря информации или доступ к системам посторонних лиц могут привести к финансовым потерям и остановке работы.
С развитием онлайн-сервисов количество данных, которые компании хранят и передают через интернет, постоянно увеличивается. Поэтому вопросам безопасности приходится уделять внимание независимо от размера бизнеса.
Защита данных
Кибербезопасность включает защиту персональных данных, документов, учетных записей и другой важной информации. Для этого используются пароли, системы контроля доступа, резервное копирование и другие инструменты.
Важно также регулярно обновлять программное обеспечение и проверять используемые системы на наличие уязвимостей.
Защита бизнеса
Угрозы могут быть разными. Это вирусы, фишинговые письма, попытки взлома аккаунтов, вредоносные программы и другие виды атак.
Комплексный подход позволяет заранее выявлять возможные риски и принимать меры для защиты инфраструктуры компании.
Что выбрать
Набор средств безопасности зависит от размера компании, количества сотрудников, используемых программ и характера хранимых данных. Для небольшой организации могут быть достаточно одних решений, тогда как крупному бизнесу требуется более сложная система защиты.
При выборе специалистов или сервисов кибербезопасности стоит учитывать опыт, используемые технологии, условия сопровождения и возможность регулярного мониторинга.
Кибербезопасность помогает снизить риски и обеспечить более надежную работу цифровой инфраструктуры компании.
Текст переделанный:
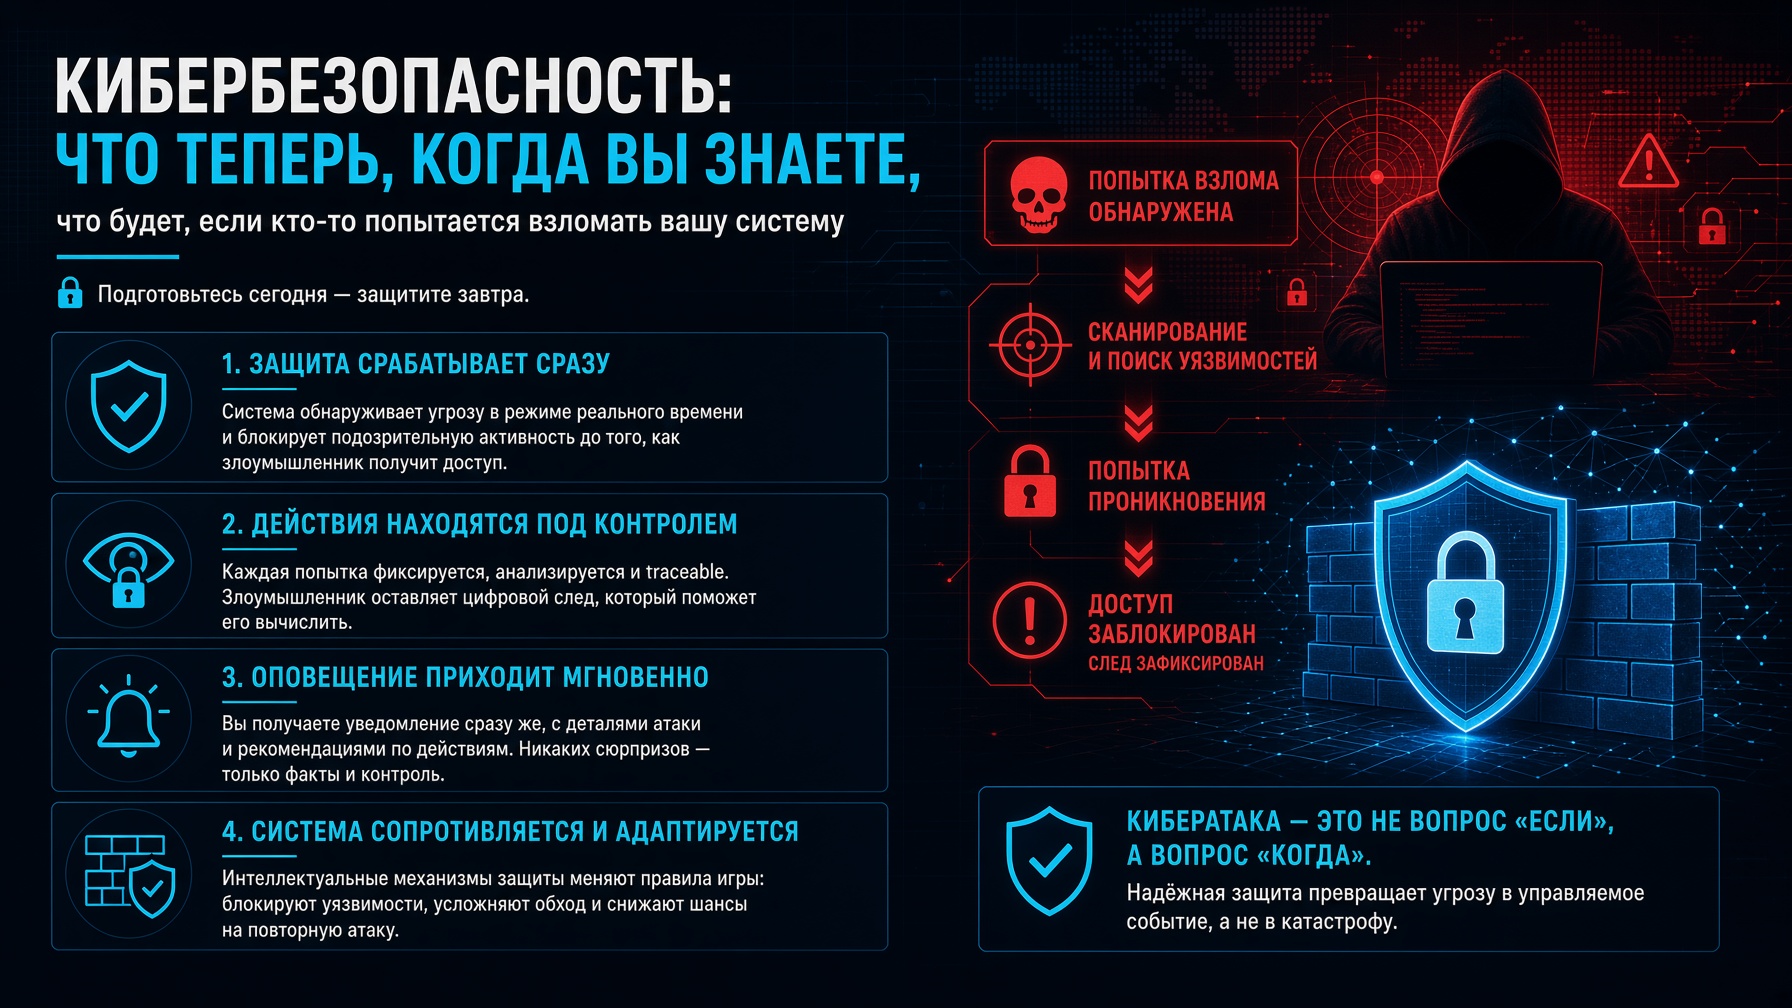
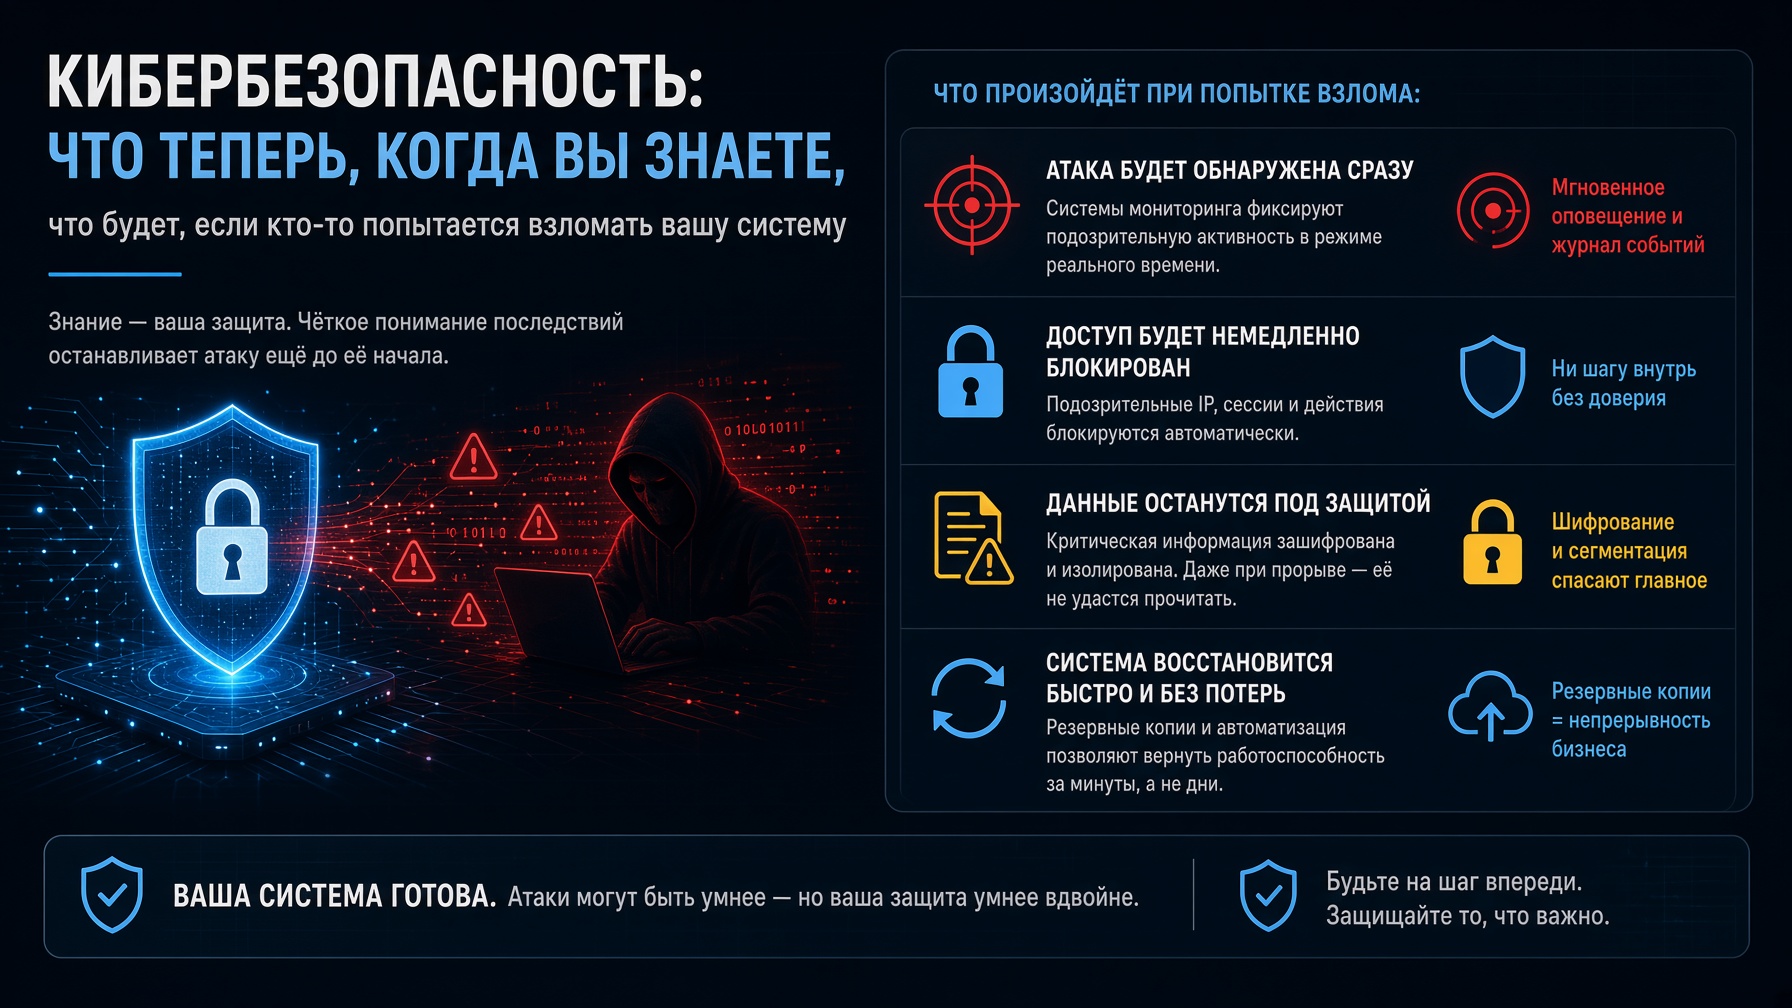
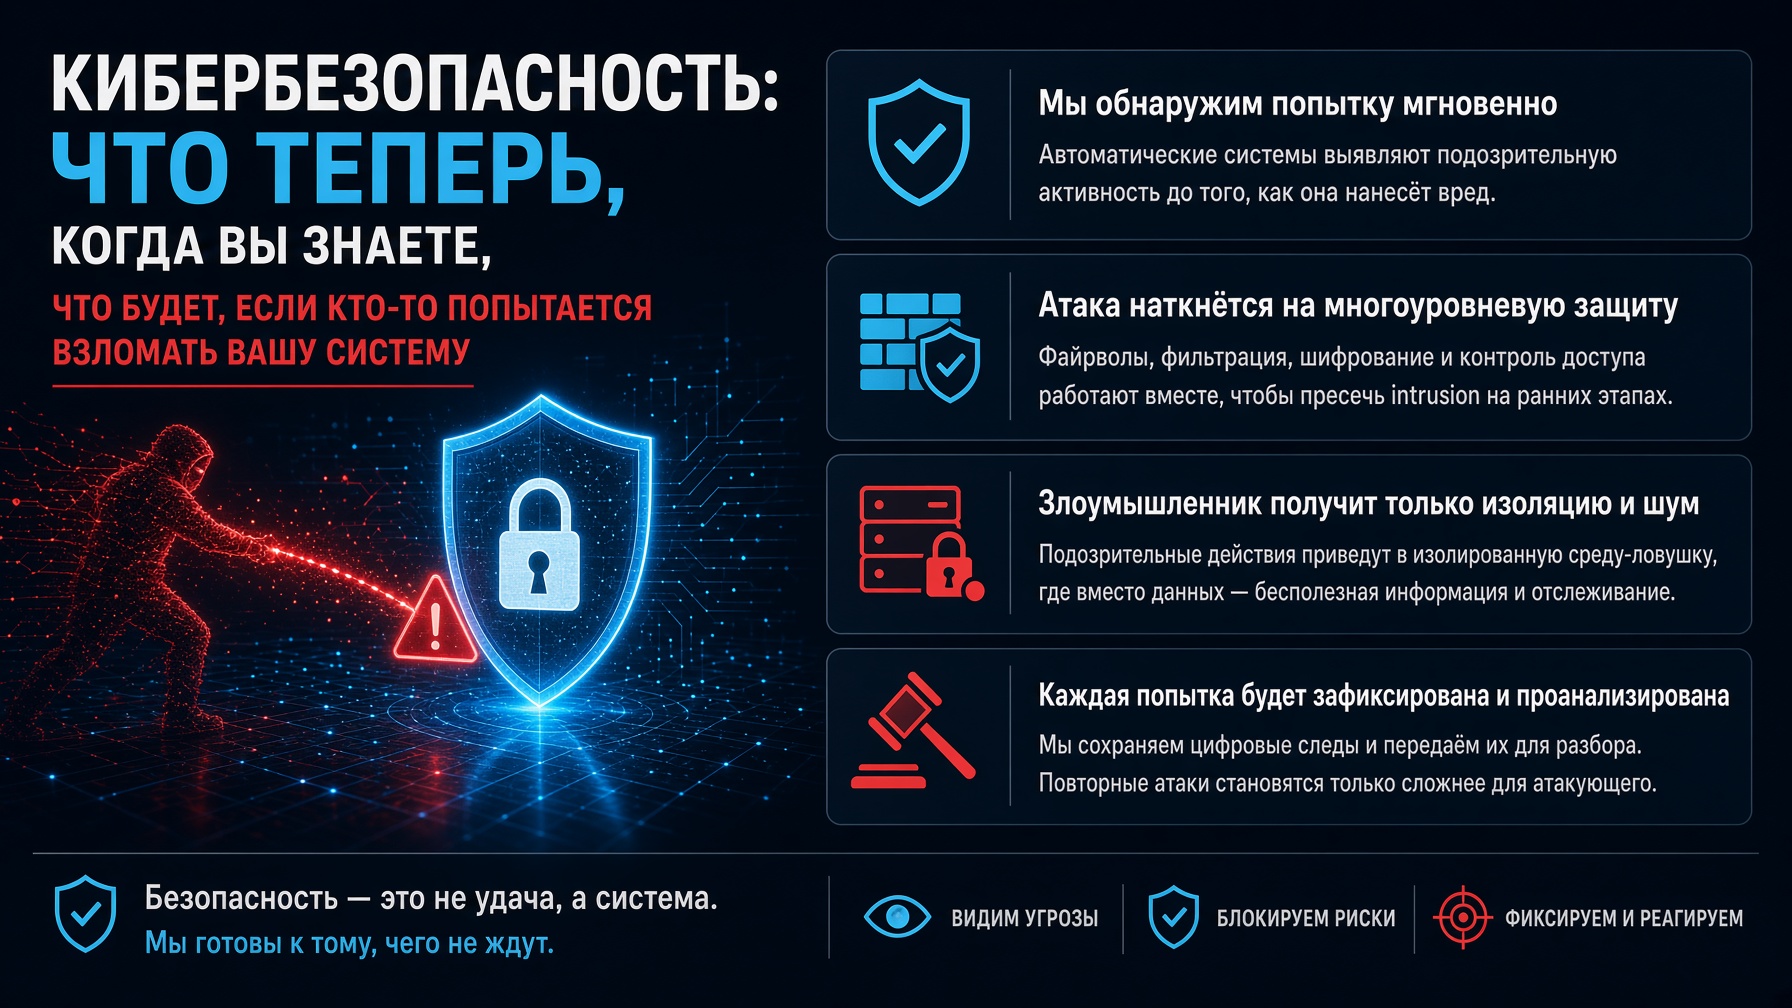
Кибербезопасность: что теперь, когда вы знаете, что будет, если кто-то попытается взломать вашу систему
Кибербезопасность — это не один антивирус и не программа с красным щитом на экране.
Это система мер, которая помогает защитить компьютеры, серверы, аккаунты и данные от взлома, утечек и других цифровых угроз.
В неё входят защита доступа, резервные копии, обновления, мониторинг, контроль устройств, обучение сотрудников и план действий на случай инцидента.
Главная идея простая: не надеяться, что ничего не произойдёт, а заранее подготовиться к тому, что что-то может произойти.
Вы знаете, что защищаете и как это контролируете
Самое неприятное в киберугрозах то, что их часто не видно.
Вы не знаете, пытался ли кто-нибудь подобрать пароль.
Не знаете, открывал ли сотрудник опасное письмо.
Не знаете, есть ли у старого аккаунта лишние права.
И не знаете, что произойдёт, если завтра кто-то получит доступ к системе.
Поэтому руководитель иногда живёт с неприятным вопросом:
«А у нас вообще всё защищено?»
Ответить на него наугад невозможно.
Нужна проверка.
Какие системы есть?
Кто имеет к ним доступ?
Какие аккаунты используются?
Где хранятся данные?
Есть ли резервные копии?
Что происходит при подозрительной активности?
Когда эти вещи проверены, появляется другая картина.
Например, обнаруживается, что у бывшего сотрудника всё ещё есть доступ.
Его можно закрыть.
Или выясняется, что резервные копии существуют, но восстановить из них данные никто никогда не пробовал.
Это можно исправить до инцидента.
Кибербезопасность в этом смысле не убирает все угрозы.
Она делает их проверяемыми и управляемыми.
Вместо «надеюсь, нас не взломают» появляется:
«Вот что у нас защищено. Вот где есть слабые места. Вот что мы делаем дальше».
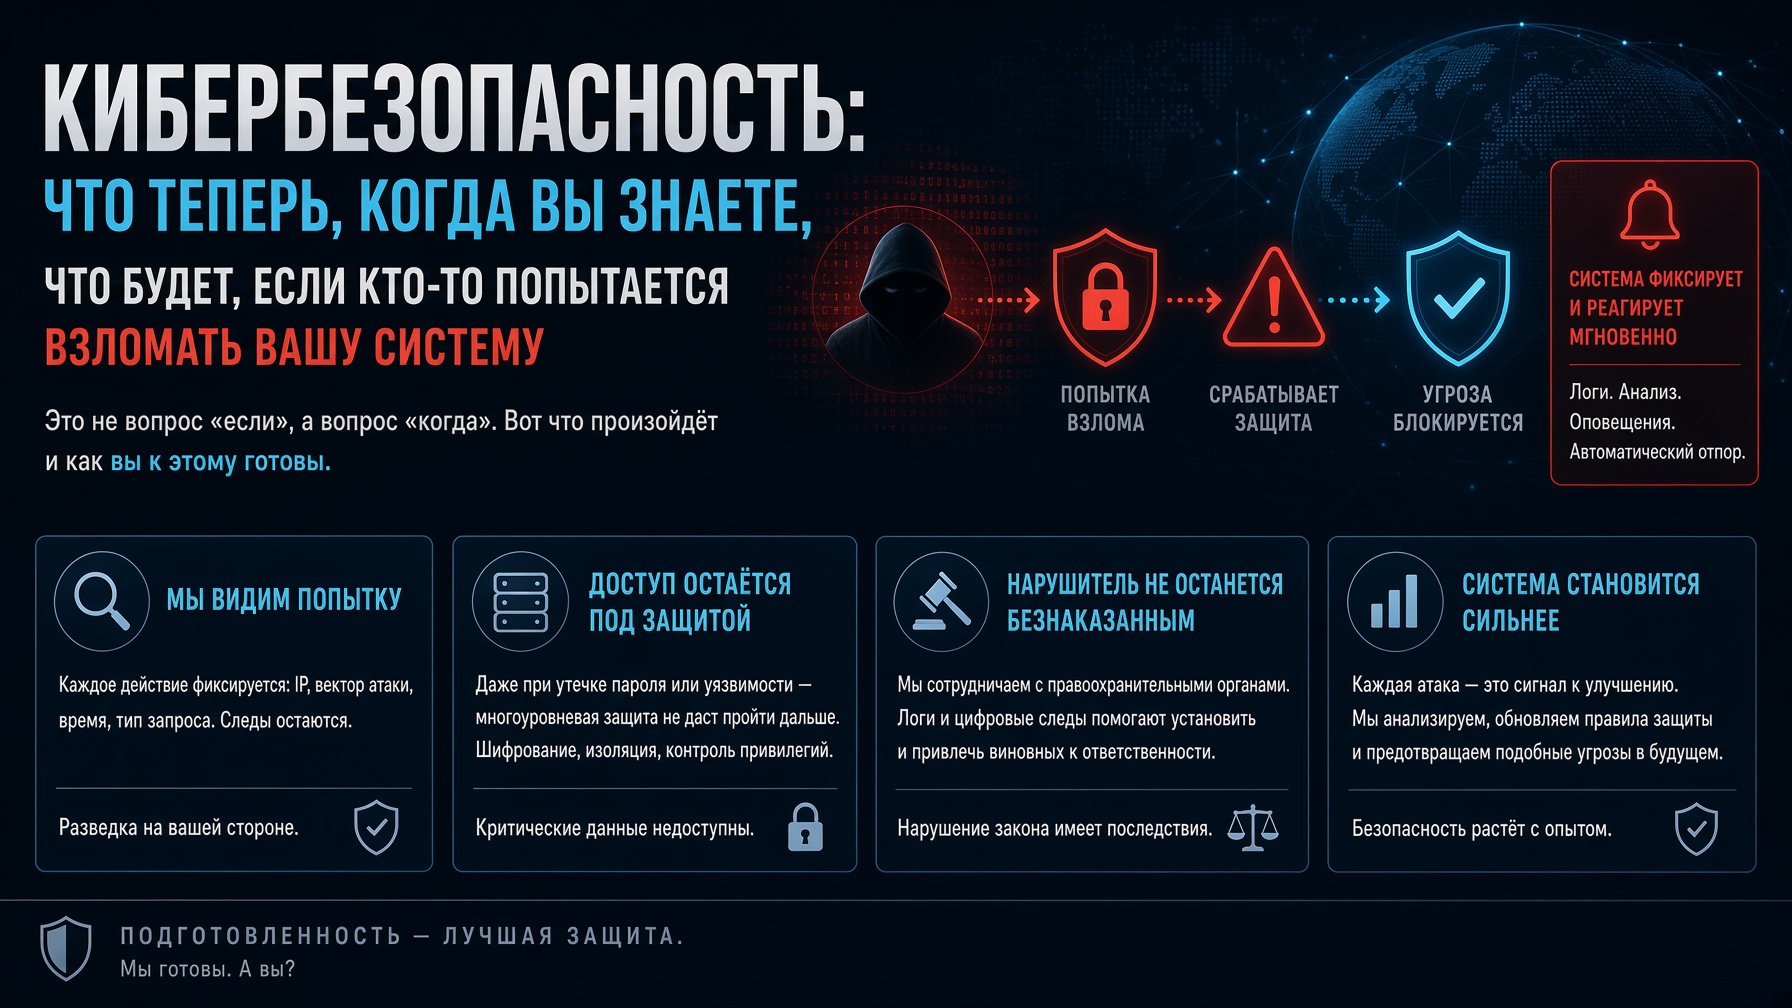
Вы заранее знаете, что делать, если атака всё-таки произошла
Взлом пугает не только самим фактом атаки.
Пугает вопрос:
«А что теперь?»
Представьте: утром сотрудники приходят на работу и обнаруживают, что не открываются файлы.
Потом выясняется, что часть данных зашифрована.
Начинаются звонки.
Кто-то пытается самостоятельно перезагрузить компьютеры.
Кто-то пишет в поддержку.
Кто-то отключает интернет.
Руководитель пытается понять, что происходит.
В такой ситуации каждая минута важна, а чёткого плана нет.
При нормальной подготовке сценарий другой.
Есть инструкция.
Кто фиксирует инцидент.
Кто отключает заражённые устройства.
Кто связывается со специалистами.
Кто отвечает клиентам.
Кто восстанавливает данные.
Какие системы запускаются в первую очередь.
Что делать нельзя.
Это не гарантирует, что атака пройдёт легко.
Но позволяет не придумывать план во время самой атаки.
Например, если система зашифрована, наличие проверенных резервных копий может значительно изменить последствия.
Поэтому цель защиты не только в том, чтобы предотвратить атаку.
Нужно заранее решить, что вы будете делать, если защита всё-таки не сработала.
Вы понимаете, что именно нужно защищать
Кибербезопасность легко представить как что-то очень сложное.
Хакеры.
Уязвимости.
Шифрование.
Серверы.
Сети.
Термины, которые звучат так, будто их специально придумали, чтобы руководитель больше никогда не задавал вопросов.
Но владельцу бизнеса не обязательно самому разбираться во всех технических деталях.
Ему нужно понимать другое.
Какие системы критичны?
Какие данные нельзя потерять?
Кто имеет доступ?
Что будет, если конкретная система перестанет работать?
Какие риски сейчас самые серьёзные?
Например, для одной компании критична CRM.
Для другой — система управления производством.
Для третьей — база клиентов и документы.
Защищать всё одинаково дорого и не всегда нужно.
Поэтому специалисты сначала определяют, что действительно важно.
Потом оценивают риски.
Потом выбирают меры защиты.
Так сложная техническая тема превращается в обычный управленческий вопрос:
что защищаем, от чего защищаем и что делаем, если защита не сработает.
И руководителю уже не нужно изображать из себя специалиста по безопасности.
Нужно просто понимать систему и знать, кто отвечает за каждый её участок.
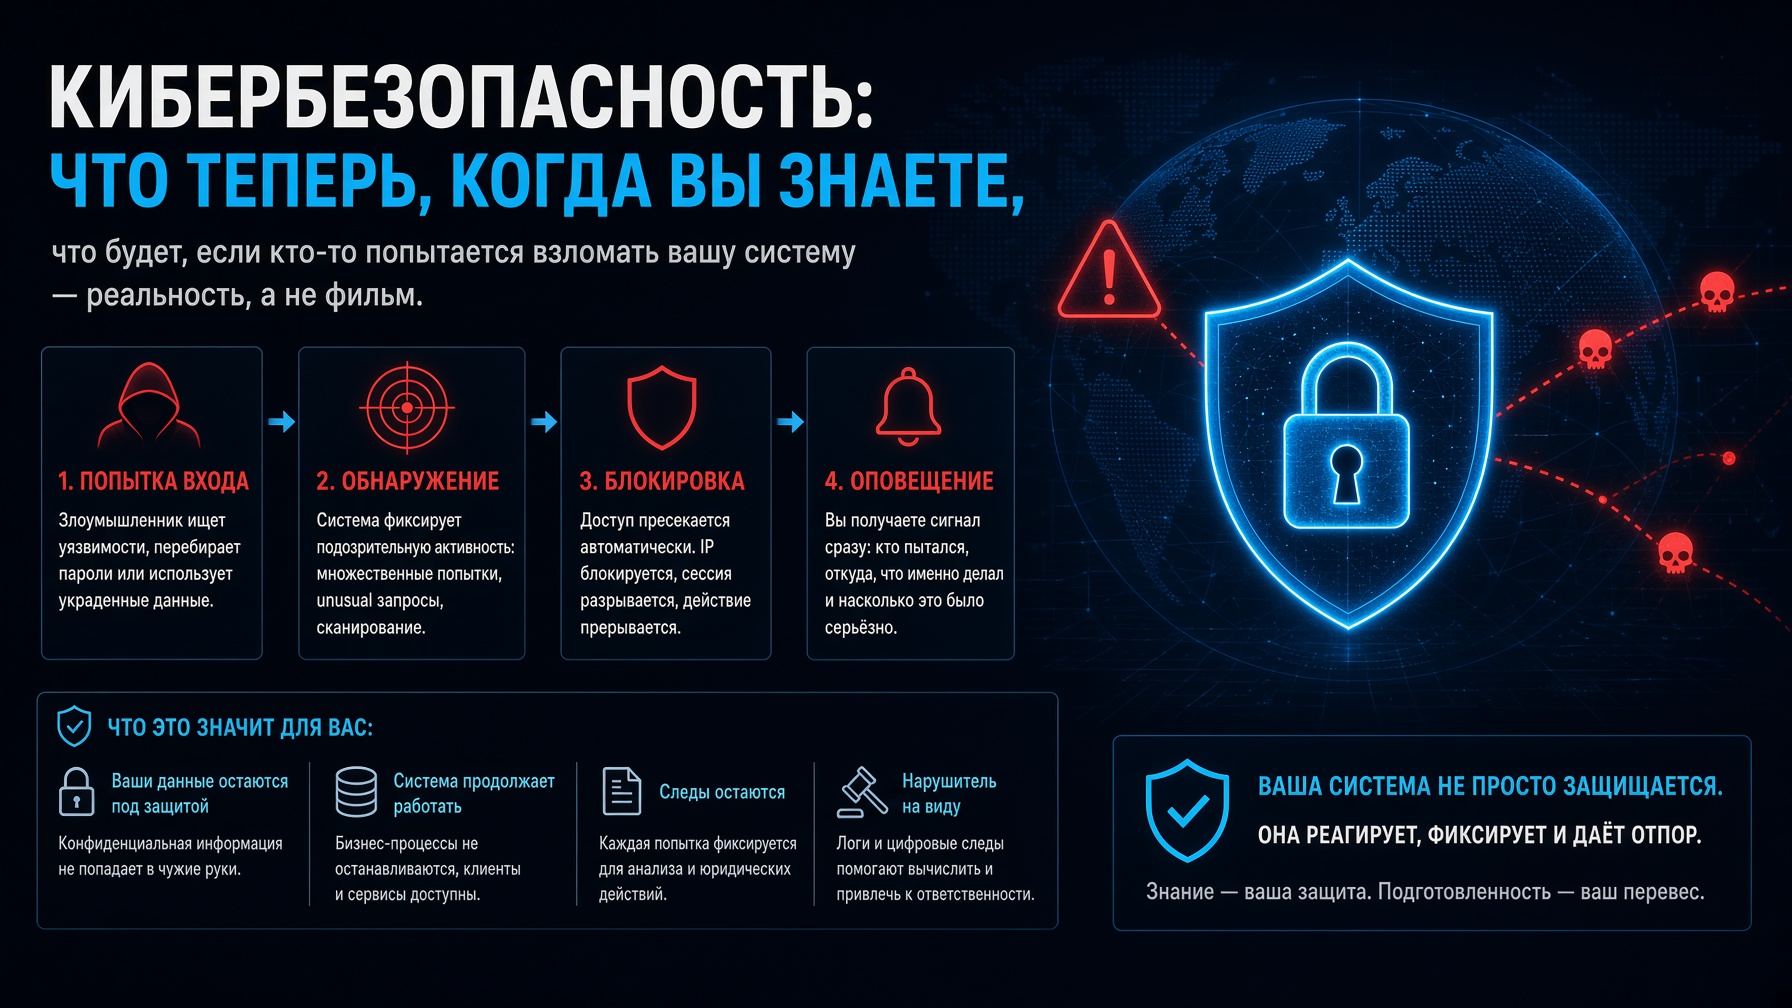
Вы можете показать, что не оставили безопасность на авось
У руководителя есть неприятная особенность.
Даже если он лично не занимается IT, проблемы с данными всё равно могут прийти к нему.
Утекли данные клиентов.
Перестала работать система.
Сотрудник потерял доступ.
Произошёл инцидент.
Клиент спрашивает:
«Что вы сделали, чтобы этого не произошло?»
Ответ:
«Мы надеялись, что ничего не случится»
звучит плохо.
Гораздо лучше, когда у компании есть документы и понятные процедуры.
Провели аудит.
Настроили доступы.
Включили многофакторную аутентификацию.
Организовали резервное копирование.
Обновляем системы.
Проверяем доступы сотрудников.
Есть план реагирования.
Проводим обучение.
Это не делает компанию неуязвимой.
Такой компании не существует.
Но после инцидента есть большая разница между:
«Мы ничего не делали»
и:
«У нас были такие меры защиты, вот как они работали и вот что мы сделали после обнаружения проблемы».
Документированные меры нужны не только для отчётности.
Они помогают самой компании не забывать, что уже сделано и что ещё нужно сделать.
Ответственность становится процессом, а не личным страхом руководителя.
Вы понимаете, что делать сначала, а что может подождать
О кибербезопасности можно читать бесконечно.
Каждую неделю появляется новая атака.
Новая уязвимость.
Новый вирус.
Новый способ украсть пароль.
Новая рекомендация.
Если пытаться защититься вообще от всего, можно потратить весь бюджет и всё равно продолжать нервничать.
Поэтому важны приоритеты.
Например, компания обнаружила, что:
пароли сотрудников слабые;
у части аккаунтов нет многофакторной аутентификации;
резервные копии давно не проверяли;
старый сервер не обновлялся.
Не обязательно начинать с покупки ещё одного дорогого средства защиты.
Сначала можно закрыть самые очевидные проблемы.
Включить многофакторную аутентификацию.
Удалить ненужные аккаунты.
Обновить критические системы.
Проверить резервные копии.
Обучить сотрудников распознавать опасные письма.
После этого перейти к следующему уровню.
Получается обычный план работ.
Не «защититься от интернета».
А:
сначала закрыть самые опасные дыры, потом постепенно улучшать систему.
Это намного спокойнее и обычно полезнее, чем пытаться реагировать на каждую новость о новом взломе.
Что в итоге даёт кибербезопасность
Кибербезопасность не даёт обещания:
«Вас никогда не взломают».
Такого обещания не должен давать ни один серьёзный специалист.
Она даёт другое.
Вы знаете, какие системы у вас есть.
Понимаете, что в них важно.
Контролируете доступы.
Делаете резервные копии.
Следите за подозрительной активностью.
Обучаете сотрудников.
И заранее знаете, что делать при инциденте.
В результате меняется главное.
Вы перестаёте воспринимать киберугрозу как что-то огромное и неизвестное, что однажды может внезапно разрушить компанию.
Риск остаётся.
Но у него появляются конкретные меры, ответственные люди и план действий.
Хорошая кибербезопасность нужна не для ощущения абсолютной защищённости. Она нужна, чтобы даже при проблеме компания не осталась без плана, данных и возможности продолжать работу.
Потому что безопасность начинается не с вопроса «как сделать так, чтобы нас никогда не атаковали».
Она начинается с другого:
«Что мы будем делать, если это всё-таки произойдёт?»